A resolução de nomes de domínio e o controle das portas TCP constituem dois pilares da política de segurança de rede. Desde a entrada em vigor do regulamento de execução europeu 2024/2690 em 1º de julho de 2025, os provedores de DNS, os registros de domínios de primeiro nível e os serviços de nuvem estão sujeitos a requisitos técnicos precisos. Este quadro regulatório altera concretamente a forma como as equipes de rede devem abordar o filtragem de DNS e a governança dos fluxos TCP.
DNS criptografado e perda de visibilidade de rede: um ângulo morto subestimado
DNS sobre HTTPS (DoH), DNS sobre TLS (DoT) e DNS sobre QUIC protegem a privacidade das requisições entre o cliente e o resolvedor. Essa proteção tem um lado negativo: quando um navegador ou um sistema operacional utiliza um resolvedor externo não controlado pela organização, as políticas de filtragem internas tornam-se ineficazes.
O problema não se limita ao contorno de listas de bloqueio. Um resolvedor externo também pode impedir a detecção de exfiltração de dados por tunelamento DNS, uma técnica que codifica informações nas próprias requisições. Sem visibilidade sobre esses fluxos, as equipes de segurança perdem uma capacidade de detecção que se baseava na análise do tráfego DNS em claro na porta 53.
Para manter essa visibilidade, é necessário centralizar a resolução criptografada em um resolvedor interno compatível com DoH ou DoT. Os recursos de segurança no Open Syd detalham os mecanismos de endurecimento associados. A filtragem no nível do firewall deve então bloquear as requisições DNS de saída para resolvedores de terceiros não autorizados, inclusive na porta 443 utilizada pelo DoH.
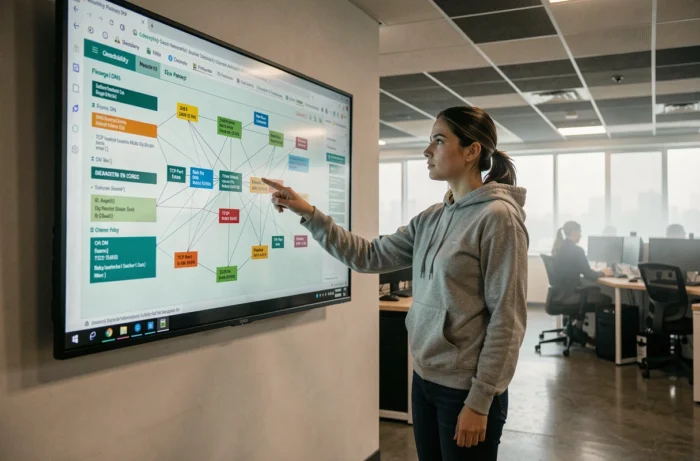
Portas TCP e filtragem DNS: construir uma política de controle consistente
O DNS utiliza principalmente a porta UDP 53 para requisições padrão. Quando a resposta excede o tamanho máximo de um datagrama UDP (512 bytes por padrão), o servidor sinaliza uma truncagem e o cliente muda para a porta TCP 53 para obter a resposta completa. As transferências de zona entre servidores DNS também utilizam TCP 53.
Essa dualidade UDP/TCP cria uma superfície de ataque específica. Bloquear TCP 53 na saída sem discernimento pode quebrar a resolução de alguns registros volumosos (DNSSEC, registros TXT longos). Por outro lado, deixar TCP 53 aberto sem restrições facilita o tunelamento DNS e as transferências de zona não autorizadas.
Critérios para uma filtragem de rede adequada
- Permitir TCP 53 apenas entre os servidores DNS internos e os resolvedores upstream identificados, nunca a partir das estações de trabalho diretamente
- Restringir as portas de origem efêmeras (faixa 49152-65535 de acordo com as recomendações IANA) apenas aos processos de resolução DNS legítimos através de regras de firewall aplicacional
- Monitorar volumes anormais de requisições DNS de saída, um indicador clássico de tunelamento ou comunicação com um servidor de comando e controle (C2)
- Registrar as requisições DNS no resolvedor interno para alimentar o SIEM, o que compensará a perda de visibilidade relacionada à criptografia de ponta a ponta
A filtragem por porta sozinha não é suficiente. A combinação do controle de porta e da análise do conteúdo DNS (inspeção dos nomes de domínio resolvidos, detecção de alta entropia em subdomínios) oferece uma cobertura mais robusta contra técnicas de evasão.
Obrigações NIS2: o que a diretiva muda para a gestão DNS
A diretiva NIS2 (diretiva (UE) 2022/2555) e seu regulamento de execução 2024/2690 introduzem obrigações operacionais que afetam diretamente a infraestrutura DNS das entidades envolvidas.
Em caso de incidente que afete a disponibilidade ou a integridade do serviço DNS, o dispositivo de notificação impõe um alerta inicial em até 24 horas, seguido de uma notificação detalhada em até 72 horas, e um relatório final dentro de um mês. Esses prazos pressupõem uma capacidade de detecção e qualificação rápida dos incidentes DNS.
O regulamento também abrange a segurança da cadeia de suprimentos, a criptografia e o controle de acesso. Para um administrador de rede, isso significa que a escolha de um resolvedor DNS externo (serviço de nuvem, resolvedor público) deve incluir uma avaliação do fornecedor em relação a esses critérios. Os feedbacks do campo divergem nesse ponto: algumas organizações consideram que os grandes resolvedores públicos oferecem uma resiliência superior, enquanto outras acreditam que a dependência de um terceiro aumenta o risco regulatório.
Segmentação de rede e DNS: reduzir a superfície de exposição pelo roteamento
A segmentação de rede limita a propagação de uma comprometimento, mas sua interação com o DNS raramente é tratada em detalhes. Uma rede segmentada em VLAN com um único resolvedor DNS para todos os segmentos oferece um ponto de pivô para um atacante que compromete esse resolvedor.
Implantar resolvedores DNS dedicados por segmento de rede reduz esse risco. Cada resolvedor resolve apenas os nomes necessários para o segmento que atende, e as regras de firewall proíbem requisições DNS inter-segmentos não autorizadas. Essa abordagem aumenta a administração, mas compartimenta efetivamente os movimentos laterais.
Pontos de verificação para uma auditoria DNS
- Verificar se cada segmento de rede possui regras explícitas que autorizam ou negam o tráfego DNS para destinos específicos
- Assegurar que os registros DNS internos (zonas privadas) não sejam acessíveis a partir de segmentos expostos à internet
- Controlar se as transferências de zona (AXFR/IXFR) estão restritas apenas aos servidores secundários autorizados, com autenticação TSIG
A articulação entre DNS, portas TCP e segmentação de rede forma um conjunto coeso, onde cada componente compensa as limitações dos outros. Uma filtragem de porta sem governança DNS permanece permeável, assim como um DNS seguro perde sua eficácia se o roteamento de rede permitir contornos. A diretiva NIS2 pressiona as organizações a formalizar essa articulação, mas os dados disponíveis ainda não permitem medir o nível real de conformidade alcançado pelas entidades envolvidas.