La resolución de nombres de dominio y el control de los puertos TCP constituyen dos pilares de la política de seguridad de red. Desde la entrada en aplicación del reglamento de ejecución europeo 2024/2690 el 1 de julio de 2025, los proveedores DNS, los registros de dominios de primer nivel y los servicios en la nube están sujetos a requisitos técnicos precisos. Este marco regulatorio modifica concretamente la manera en que los equipos de red deben abordar el filtrado DNS y la gobernanza de los flujos TCP.
DNS cifrado y pérdida de visibilidad de red: un ángulo muerto subestimado
DNS sobre HTTPS (DoH), DNS sobre TLS (DoT) y DNS sobre QUIC protegen la privacidad de las consultas entre el equipo cliente y el resolutor. Esta protección tiene un reverso: cuando un navegador o un sistema operativo utiliza un resolutor externo no controlado por la organización, las políticas de filtrado internas se vuelven inoperantes.
El problema no se limita a eludir listas de bloqueo. Un resolutor externo también puede impedir la detección de exfiltración de datos mediante tunneling DNS, una técnica que codifica información en las propias consultas. Sin visibilidad sobre estos flujos, los equipos de seguridad pierden una capacidad de detección que se basaba en el análisis del tráfico DNS en claro en el puerto 53.
Para conservar esta visibilidad, es necesario centralizar la resolución cifrada hacia un resolutor interno compatible con DoH o DoT. Los recursos de seguridad en Open Syd detallan los mecanismos de endurecimiento asociados. El filtrado a nivel del cortafuegos debe entonces bloquear las consultas DNS salientes hacia resolutores de terceros no autorizados, incluso en el puerto 443 utilizado por DoH.
Puertos TCP y filtrado DNS: construir una política de control coherente
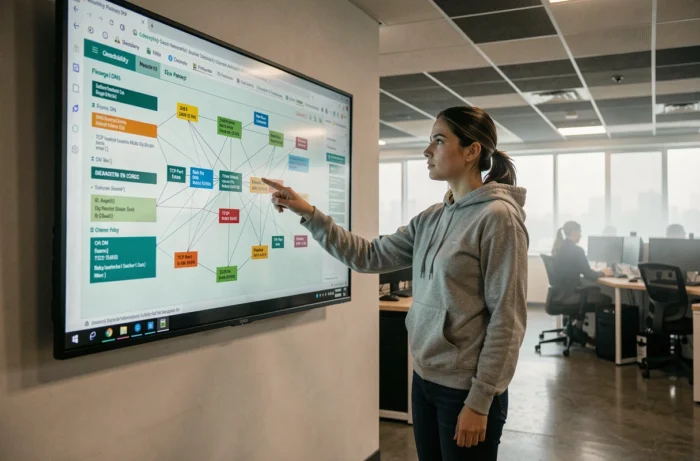
El DNS utiliza principalmente el puerto UDP 53 para las consultas estándar. Cuando la respuesta supera el tamaño máximo de un datagrama UDP (512 bytes por defecto), el servidor señala una truncación y el cliente cambia al puerto TCP 53 para obtener la respuesta completa. Las transferencias de zona entre servidores DNS también utilizan TCP 53.
Esta dualidad UDP/TCP crea una superficie de ataque específica. Bloquear TCP 53 en salida sin discernimiento puede romper la resolución de algunos registros voluminosos (DNSSEC, registros TXT largos). En cambio, dejar TCP 53 abierto sin restricciones facilita el tunneling DNS y las transferencias de zona no autorizadas.
Criterios para un filtrado de red adecuado
- Autorizar TCP 53 únicamente entre los servidores DNS internos y los resolutores ascendentes identificados, nunca desde los puestos de trabajo directamente
- Restringir los puertos de origen efímeros (rango 49152-65535 según las recomendaciones IANA) a los únicos procesos de resolución DNS legítimos mediante reglas de cortafuegos aplicativas
- Monitorear los volúmenes anormales de consultas DNS salientes, un indicador clásico de tunneling o de comunicación con un servidor de comando y control (C2)
- Registrar las consultas DNS en el resolutor interno para alimentar el SIEM, lo que compensa la pérdida de visibilidad relacionada con el cifrado de extremo a extremo
El filtrado por puerto solo no es suficiente. La combinación del control de puerto y el análisis del contenido DNS (inspección de los nombres de dominio resueltos, detección de alta entropía en los subdominios) ofrece una cobertura más robusta contra las técnicas de evasión.
Obligaciones NIS2: lo que la directiva cambia para la gestión DNS
La directiva NIS2 (directiva (UE) 2022/2555) y su reglamento de ejecución 2024/2690 introducen obligaciones operativas que afectan directamente la infraestructura DNS de las entidades concernidas.
En caso de un incidente que afecte la disponibilidad o la integridad del servicio DNS, el dispositivo de notificación impone una alerta inicial en 24 horas, seguida de una notificación detallada en 72 horas, y luego un informe final en un plazo de un mes. Estos plazos suponen una capacidad de detección y calificación rápida de los incidentes DNS.
El reglamento también abarca la seguridad de la cadena de suministro, la criptografía y el control de acceso. Para un administrador de red, esto significa que la elección de un resolutor DNS externo (servicio en la nube, resolutor público) debe integrar una evaluación del proveedor a la luz de estos criterios. Las opiniones en el terreno divergen en este punto: algunas organizaciones consideran que los grandes resolutores públicos ofrecen una resiliencia superior, mientras que otras estiman que la dependencia de un tercero aumenta el riesgo regulatorio.
Segmentación de red y DNS: reducir la superficie de exposición mediante el enrutamiento
La segmentación de red limita la propagación de una compromisión, pero su interacción con el DNS rara vez se trata en detalle. Una red segmentada en VLAN con un resolutor DNS único para todos los segmentos ofrece un punto de pivote a un atacante que compromete este resolutor.
Desplegar resolutores DNS dedicados por segmento de red reduce este riesgo. Cada resolutor solo resuelve los nombres necesarios para el segmento que atiende, y las reglas de cortafuegos prohíben las consultas DNS inter-segmentos no autorizadas. Este enfoque aumenta la carga administrativa, pero compartimenta eficazmente los movimientos laterales.
Puntos de verificación para una auditoría DNS
- Verificar que cada segmento de red disponga de reglas explícitas que autoricen o rechacen el tráfico DNS hacia destinos específicos
- Asegurarse de que los registros DNS internos (zonas privadas) no sean accesibles desde segmentos expuestos a internet
- Controlar que las transferencias de zona (AXFR/IXFR) estén restringidas a los únicos servidores secundarios autorizados, con autenticación TSIG
La articulación entre DNS, puertos TCP y segmentación de red forma un conjunto coherente cuyo cada componente compensa las limitaciones de los otros. Un filtrado de puerto sin gobernanza DNS sigue siendo permeable, así como un DNS seguro pierde su eficacia si el enrutamiento de red permite eludir controles. La directiva NIS2 empuja a las organizaciones a formalizar esta articulación, pero los datos disponibles aún no permiten medir el nivel real de cumplimiento alcanzado por las entidades concernidas.